 Grupo Noticias 365
Compran una TV box barata en Chile, la abren y descubren que ya venía hackeada de fábrica
Un análisis presentado en la Ekoparty mostró que ciertos dispositivos económicos traen código malicioso incrustado en el firmware, capaz de robar datos y convertir al usuario en cómplice involuntario de ataques en internet.
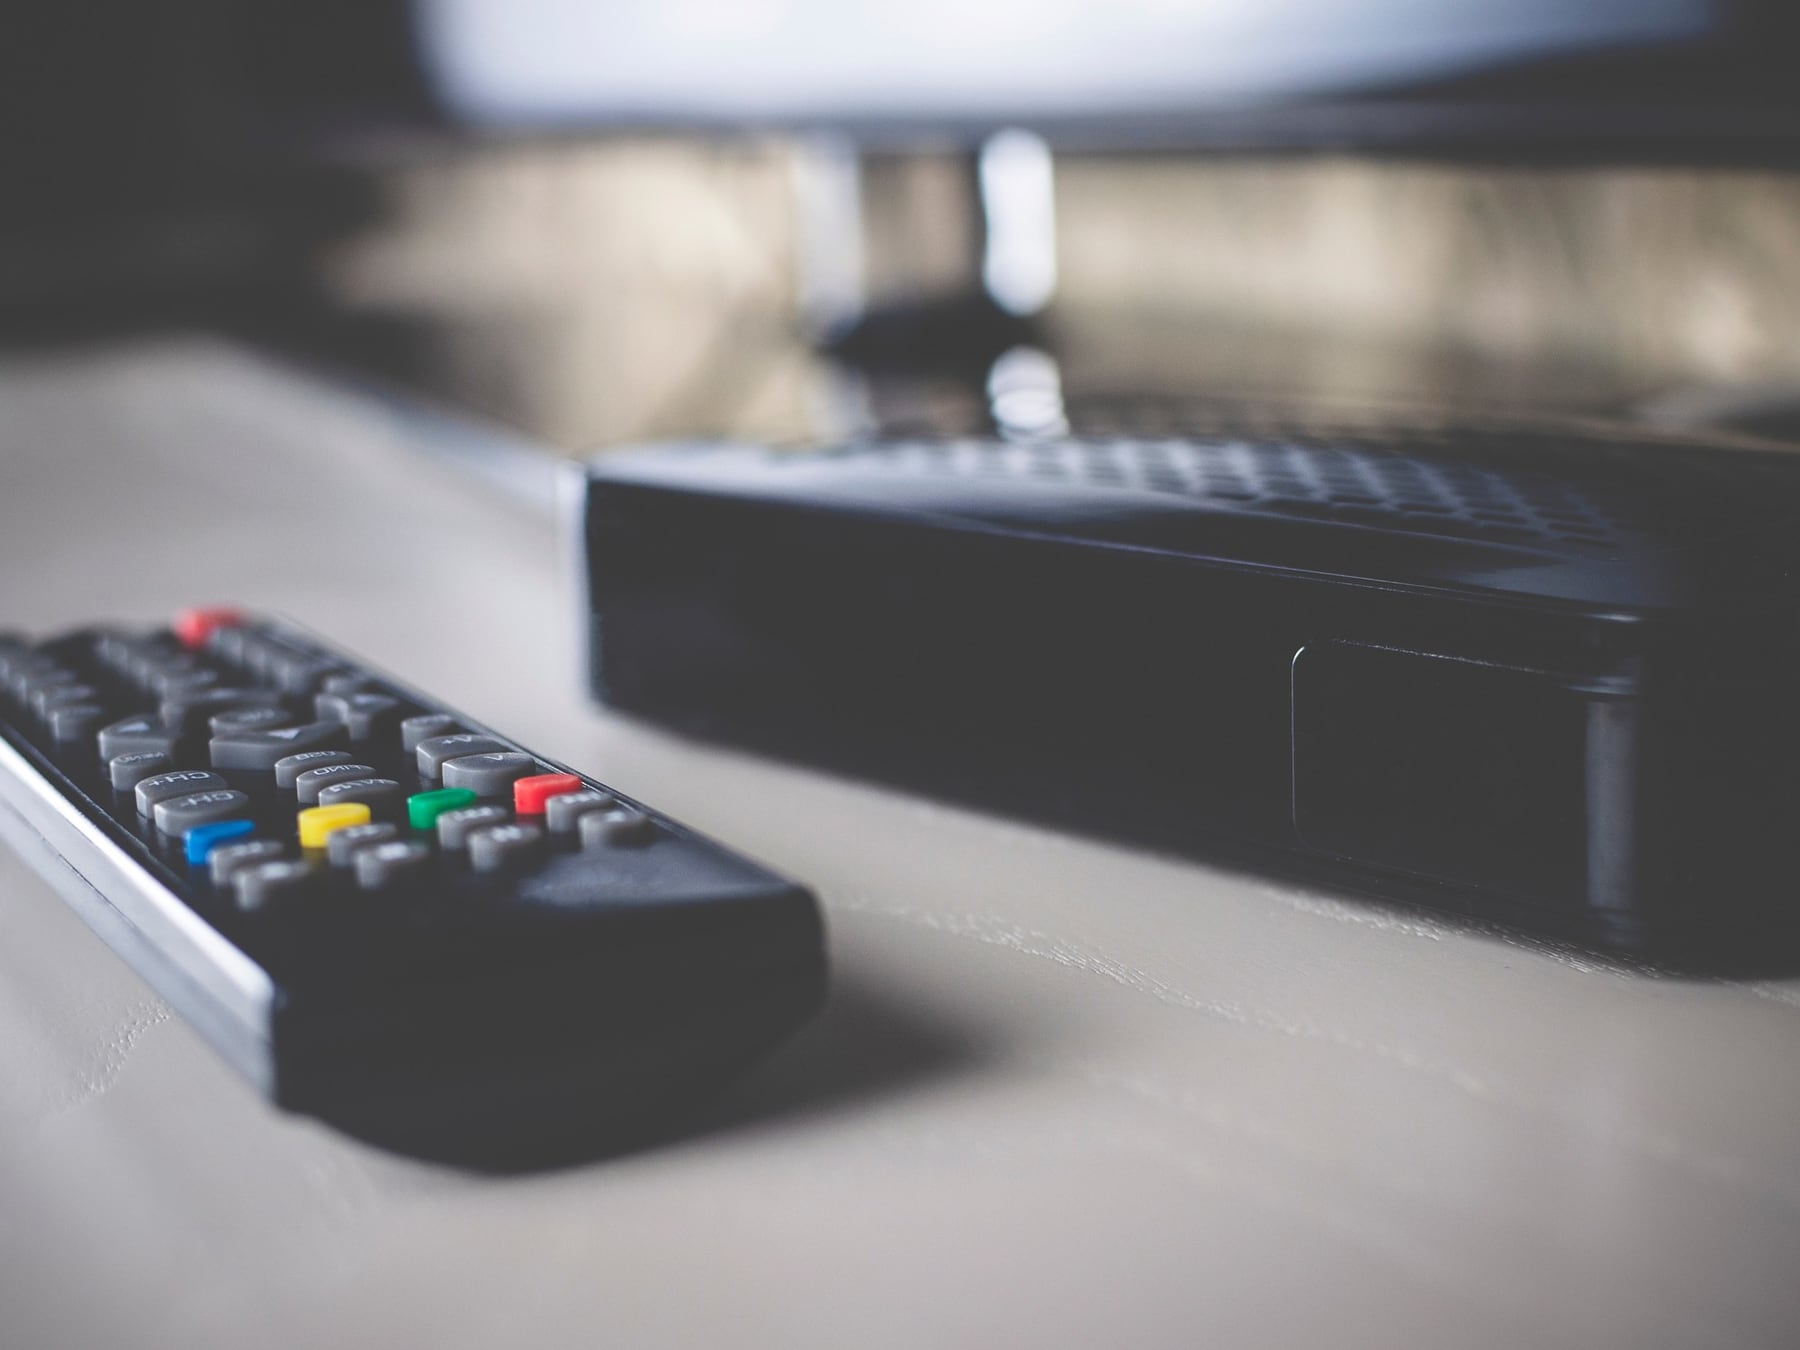
¿Te imaginás enchufar un aparatito nuevo y que, sin tocar nada, ya esté comprometido? Eso fue exactamente lo que les pasó a Anthony De La Paz y Patricio Moraga Abarca cuando compraron una TV box barata en una feria de Santiago de Chile para ver qué tan segura era. La sorpresa fue mayúscula: el equipo llegaba hackeado de origen.
Las TV boxes son esas cajitas que se conectan al televisor por HDMI y, en general, corren una versión de Android. Sirven para instalar apps de streaming, ver canales sin suscripción paga o transformar una tele común en smart. En Argentina se consiguen fácil en Mercado Libre o en locales de informática, con precios que arrancan cerca de los 27.000 pesos y pueden superar los 66.000 según el modelo.
Qué encontraron adentro
De La Paz, especialista en seguridad ofensiva, y Moraga Abarca, consultor senior en ciberseguridad, desarmaron el aparato y volcaron su memoria. En el firmware, que es la capa más profunda del software, la que hace que el equipo encienda, apareció un código que conectaba al dispositivo con un servidor de comando y control ya marcado como malicioso. Por eso resetearlo de fábrica no servía de nada: el problema estaba debajo del sistema operativo, no en las apps.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Dos riesgos concretos para el usuario
- Convertirse en testaferro del tráfico ajeno: el equipo puede funcionar como proxy y hacer pasar tráfico de terceros por la conexión del hogar, lo que puede manchar la IP de la familia y terminar en bloqueos o captchas en todo tipo de servicios.
- Integrarse a una botnet, que es como una tropa de dispositivos zombies controlados a distancia, y quedar implicado sin saberlo en ataques coordinados.
- Quedar expuesto a robo de contraseñas y datos de tarjetas cargadas dentro del propio dispositivo, ya que el sistema puede ser leído y manipulado desde el servidor malicioso.
Lo presentaron en la Ekoparty 22, la conferencia de seguridad que se hace cada año en Buenos Aires, y dejaron un mensaje que aplica a cualquier aparato genérico: si el precio parece demasiado bueno y la marca no se conoce, lo barato puede salir muy caro. Para el usuario común, la recomendación práctica es evitar estos equipos sin marca reconocible, verificar de dónde sale el firmware y, si ya hay uno enchufado en el living, asumir que la red del hogar puede estar expuesta hasta demostrar lo contrario.
Comentarios
0Todavía no hay comentarios. Sé el primero.